资源介绍
视频数量:20个
总时长:2小时45分
课程介绍:
GDPR从入门到精通:快速掌握核心基础教程
想象一下这个场景:你所在的公司刚收到一封邮件,一位欧盟客户要求删除他的全部个人数据,并声称公司违反了GDPR。技术团队翻遍系统找不到完整的删除逻辑,法务部门紧张地检索条款,CEO追问你"我们到底做错了什么"。这种混乱在很多组织里真实发生过,原因不是大家不重视数据保护,而是对GDPR的理解停留在表面,知道有这部法律,却不知道它在日常运营中究竟意味着什么。
这门课就是来解决这个问题的。两个小时四十五分钟,二十个视频,覆盖GDPR最核心的八个知识域。不是逐条念法律条文,不是教你使用某个特定工具,而是帮你建立一套清晰的认知框架,让你明白法律为什么这样规定、它在实际业务中如何运作,以及组织最容易在哪里踩坑。
一、什么是GDPR以及它到底管谁:
课程从最基础的问题切入:GDPR究竟是什么?它是一部欧盟的数据保护法规,2018年正式生效,但它的影响力远超欧盟边界。任何处理欧盟居民个人数据的组织,无论注册地在哪,都要受它约束。这一部分讲清楚GDPR的核心目标是什么、个人数据的定义边界在哪里、以及谁必须遵守这部法律。
很多企业的误区是觉得自己不在欧盟就可以高枕无忧,但实际上只要产品或服务面向欧盟用户,或监控他们的行为,GDPR就适用。课程会用实际案例说明这一点,让你理解"管辖范围"这个概念到底是怎么落地的,而不是停留在法条的字面意思上。
二、处理个人数据的基本原则:
GDPR第5条提出了几项核心原则:合法性、公正性和透明度,数据最小化、准确性、存储限制、完整性和保密性,以及问责制。这一节逐条拆解这些原则在实务中的含义。
学完这一节,你应该能回答这样的问题:收集一项数据时,你的法律依据是什么?保留这些数据的理由是否充分?如果数据出现错误,你的纠错流程是什么?这些不是理论问题,而是每天都在发生的合规决策。
三、六大合法处理依据:
GDPR列出六种处理个人数据的合法基础:同意、合同必要性、法律义务、重大利益、公共任务、合法利益。课程详细讲解每个基础的条件、适用场景和常见误用。
比如"同意"这一项,很多人以为弹个cookie横幅就算合规了,但GDPR对同意的要求其实非常严格:必须具体、知情、明确,并且随时可以撤回。理解了这些细节,你才明白为什么那么多网站的cookie弹窗被监管机构点名。
四、数据主体的权利:
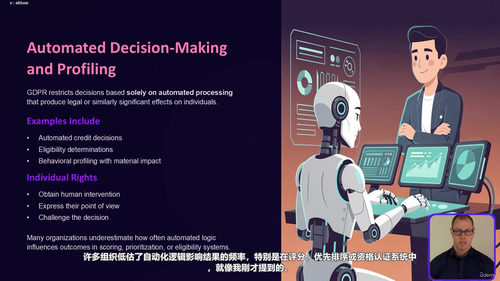
这是GDPR最核心的部分之一。个人对自己的数据拥有访问权、更正权、删除权、限制处理权、数据可携权和反对权。课程逐个讲解这些权利的行使条件、例外情况,以及组织必须建立的响应流程。
特别值得关注的是删除权和数据可携权。前者常被误解为"用户要求删就必须马上删",但实际上存在多种法定例外;后者要求数据以结构化、通用格式提供,方便用户转移到其他服务。这些权利的真实运作远比表面看起来复杂,处理不当同样会招致监管处罚。
五、数据控制者与处理者的角色划分:
组织内部谁对数据负责?GDPR明确区分了数据控制者和数据处理者两种角色,以及各自的责任边界。课程讲清楚这两者的区别,以及当一家公司同时扮演两种角色时会发生什么。
更重要的是,这部分讨论供应商管理和第三方合作。当你把数据处理外包给云服务商或营销平台时,合同里需要包含哪些GDPR要求的条款?供应商的数据泄露是否算你的责任?这些实务问题在这一节里讲透。
六、安全措施与数据泄露应对:
GDPR第32条要求组织实施"适当的技术和组织措施"来保护数据。课程介绍加密、访问控制、备份策略、灾备计划等安全实践,以及如何判断什么措施对你的组织来说才是"适当的"。
数据泄露的处理是这一节的重头戏。GDPR规定数据泄露必须在72小时内通知监管机构,在某些情况下还要通知受影响的个人。课程分析72小时规则的具体计时方式、通知内容要求,以及组织在事件响应中常见的失误。
七、隐私设计与DPO制度:
"隐私设计"要求组织在产品和服务的最初开发阶段就考虑数据保护,而不是事后补救。课程讲这个理念如何在实践中落地,比如数据保护影响评估什么时候必须做、具体怎么做,以及数据保护官这个角色的设立条件和职责。
很多人不清楚自己的公司是否必须设立DPO,答案取决于核心业务活动的类型和规模。课程给出明确的判断标准,避免你猜错方向。
八、跨境数据传输与执法处罚:
GDPR对个人数据跨境传输有严格限制,尤其是转移到欧盟认定的"数据保护不充分"国家时。课程讲清楚标准合同条款、约束性公司规则、充分性认定等机制的区别和使用场景。
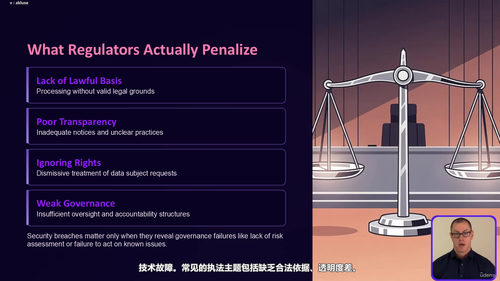
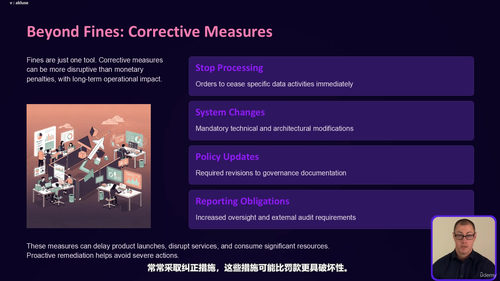
最后一部分分析GDPR的执法实践:监管机构如何调查违规?处罚力度有多大?全球最大的一些GDPR罚单背后的原因是什么?了解这些真实案例,你会更直观地理解合规的严肃性。
课程还包含两个测验,帮助你检验学习成果。整个学习过程不需要法律背景,只需要你在工作中接触过个人数据。无论是产品经理、工程师、合规专员,还是创业者、管理者,都能从中获得一套实用的认知框架。
学完这门课,你不会变成GDPR律师,但在面对数据相关决策时会多一份底气:知道什么能做、什么不能做、什么时候需要寻求专业意见,也能更清楚地理解合规团队提出的那些要求不是吹毛求疵,而是不可逾越的法律红线。