资源介绍
视频数量:40个
总时长:4小时7分
课程介绍:
微软Intune企业终端管理实战
想象这样一个场景:公司五百台笔记本分散在全国各地,员工居家办公,有人用Mac,有人换成了Android平板,IT部门每天被各种求助淹没——密码忘了、系统没更新、软件装不上、离职员工的设备还在访问公司数据。每台设备像一座孤岛,传统域控根本管不到。这正是微软推出Intune的初衷。
这门课程由DevOps工程师兼培训讲师Majid Khan主讲,内容紧贴企业实际需求,从概念到操作一步步带你把Intune用起来。
一、认识Intune与微软终端生态
课程开篇先帮你理清几个核心概念:Intune到底做什么?MDM(移动设备管理)和MAM(移动应用管理)有什么区别?Endpoint Manager又在整套体系中扮演什么角色?讲清楚这些,后面所有操作才有根基。讲师还会手把手教你注册一个免费的Microsoft 365账号,让你在零成本的情况下跟着课程动手练习,不用担心环境问题。最后还会带你看一遍Endpoint Manager管理后台的整体布局,让你知道各项功能藏在哪儿。
二、Windows Autopilot自动化部署
新员工入职最大的痛点是配电脑。从拆箱到能登录公司账号,通常要IT人员忙活一两个小时。Autopilot彻底改变了这个流程——只要提前把设备硬件ID导入Intune,设备开机后自动识别身份、自动完成配置、自动加入域。课程详细演示如何获取设备ID、如何把设备信息导入Intune、如何创建不同部门的部署配置文件(销售一套、工程一套),以及部署模式的选择策略。
三、多平台设备注册与统一管控
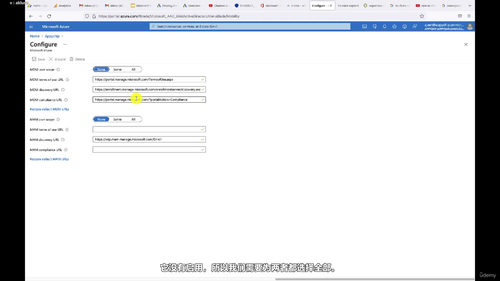
这一章是课程的核心模块之一。讲师依次演示Windows 10设备的标准注册流程、用组策略(GPO)批量推送注册、苹果设备注册、Android设备注册的全过程。你会学到设备注册的前置条件——Azure AD里的相关设置,注册限制的配置方法,以及"设备注册管理器"这个特殊角色的使用场景。最后还会教你如何调取详细的设备清单报告,清楚看到公司里每台设备的状态、型号、用户归属和合规情况。
四、配置策略与脚本管理
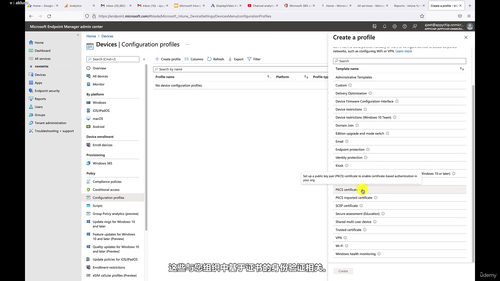
设备注册只是第一步,能不能按照公司规范运行才是关键。课程讲解设备配置策略的完整创建流程,包括限制项设置、密码策略、Wi-Fi和VPN配置等。更实用的是,讲师会演示如何在Mac设备上远程运行BASH脚本、在Windows设备上推送PowerShell脚本,这相当于给设备管理加了一双"远程的手",可以批量执行那些策略里覆盖不到的操作。
五、安全防线:条件访问与合规策略
数据泄露是企业的噩梦。Intune的条件访问和合规策略就是两道关键的安全闸门。课程解释条件访问的工作原理——比如"只有设备安装了指定软件、且系统版本符合要求时才允许访问公司邮件",然后演示如何落地实施。合规策略则负责判定设备是否"健康",不达标的设备自动隔离,直到问题修复为止。两道闸门配合起来,才能真正把企业数据关进笼子里。
六、应用部署与数据保护
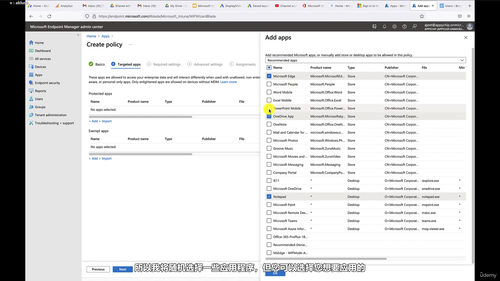
员工需要的几十款办公软件,不可能一台台手动安装。讲师分两部分演示如何通过Intune批量部署应用程序,包括必需应用、可用应用的不同分配逻辑,以及如何处理应用的更新和卸载。还会讲到MAM应用保护策略,即使在员工个人设备上使用公司应用,也能保护公司数据不被复制粘贴到外部,防止员工离职时带走敏感文件。
七、操作系统更新管理
系统补丁不及时是安全漏洞的主要来源。课程讲解Windows Update for Business的运作机制,如何在Intune里分阶段部署功能更新(大版本升级)和质量更新(安全补丁),如何设定维护窗口避免打扰用户正常工作。同时也涵盖iOS和iPad设备的更新策略配置,让苹果设备也能跟上公司的安全节奏。
八、额外收获:Kubernetes实战实验
课程的Bonus章节提供了完整的CKA(Certified Kubernetes Administrator)认证考试实验内容,涵盖Pod创建与部署、命名空间隔离、多容器Pod、节点故障排查、ETCD备份恢复、集群升级等八个典型场景。这部分对备考CKA的学员来说是非常实用的练手资源,也是讲师在DevOps领域深厚积累的体现。
整门课程时长约四小时,四十个视频,没有多余废话,讲师演示为主,跟着做就能掌握。适合企业IT管理员、桌面运维工程师、想从传统域控转型的系统工程师,以及对微软现代终端管理生态感兴趣的技术从业者。学完之后,你不仅能独立部署Intune环境,还能理清Azure AD、条件访问、应用保护这些概念之间的联动关系,面对企业终端管理问题时多一套系统化的解决思路。