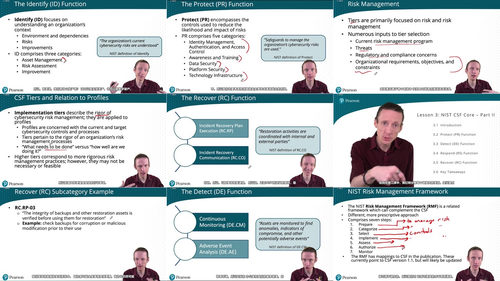
资源介绍
视频数量:25个
总时长:3小时6分
课程介绍:
NIST 网络安全框架 2.0 主导实施者课程
想象一下,你刚被任命为公司的网络安全项目负责人,老板拍着你的肩膀说:"公司的安全体系就交给你了。"你点头应下,心里却在打鼓——从哪里开始?用什么标准?怎么衡量做得好不好?如果你正在经历类似的困惑,那NIST网络安全框架2.0很可能就是你需要的那张地图。
NIST是美国国家标准与技术研究院的缩写,它发布的网络安全框架(简称CSF)是全球范围内被引用最多的安全标准之一。2.0版本在原有基础上做了重要升级,最显著的变化是新增了"治理(Govern)"功能,把安全治理从技术层面提升到了组织管理的战略高度。这门课程总共25个视频,时长约三个小时出头,内容紧凑但覆盖全面,专门为那些要在组织中主导实施CSF框架的人设计。
一、框架全貌:了解CSF的来龙去脉
课程第一课会先把CSF的"底子"讲清楚。你会了解到这个框架是怎么诞生的,它的设计思路和核心价值在哪里。CSF主要由三个部分组成:核心(Core)、配置文件(Profiles)和实施层级(Tiers)。核心是一套结构化的分类体系,把网络安全的目标和成果组织得清清楚楚;配置文件帮助企业把通用框架"翻译"成符合自身业务需求的具体目标;实施层级则用来评估一个组织的网络安全实践到底处于什么水平,是刚刚起步还是已经相当成熟。这一课的目的,是让你对框架有一个整体认知,知道每个部分在解决什么问题。
二、核心功能上半部分:治理与识别
第二课正式进入CSF核心的深度解读,先讲前两个功能——治理(GV)和识别(ID)。
治理功能是2.0版本的"新面孔",看起来像是后来加上去的,实际上它把风险管理策略、角色职责分工、供应链安全治理等内容都纳入其中。这意味着CSF不再只关注技术防护,而是开始强调安全治理需要从董事会和管理层开始抓。如果你的公司过去的安全工作一直停留在"买防火墙、装杀毒软件"的层面,那这一课会帮你理解为什么只靠技术远远不够。
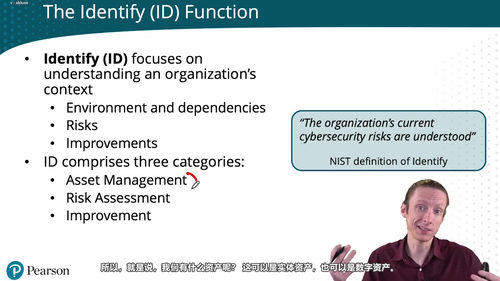
识别功能则回答了一个最基础的问题:你到底要保护什么?你需要把组织内部的硬件、软件、数据、人员等资产梳理清楚,同时识别对应的威胁和脆弱性。课程会逐个拆解这些功能下面的类别和子类,并给出实际的例子,帮助你理解这些抽象的术语在真实环境中是怎么落地的。
三、核心功能下半部分:保护、检测、响应与恢复
第三课继续往下走,把剩下的四个功能讲透。
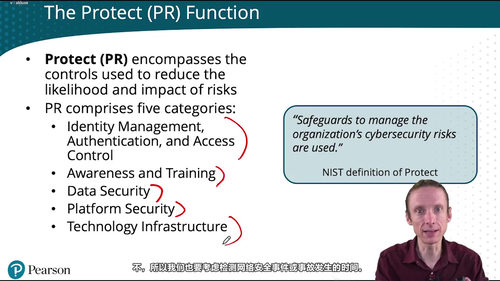
保护(PR)功能讲的是如何主动降低风险,包括访问控制、意识培训、数据安全措施等。检测(DE)功能关注的是怎么及时发现安全事件,相关的监控机制和异常分析流程都属于这一范畴。响应(RS)功能处理事件发生后该怎么办,比如通报流程、遏制措施、深入调查等。恢复(RC)功能则关心系统和服务如何恢复正常运转,同时把经验教训沉淀下来,为下一轮改进提供依据。
这四个功能加上第二课讲的两个,构成了CSF的六大核心功能。课程会带你逐一拆解它们的类别、子类,并穿插现实案例。学完这一课,你会对整个核心的层级结构和术语体系有一个扎实的掌握,不再是只听过名字而不知所云的状态。
四、配置文件、层级与相关框架
第四课回到框架的另外两个组件,并补充了相关框架的内容。
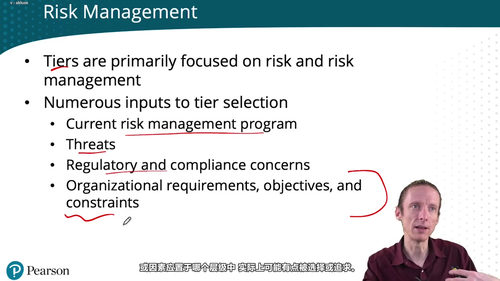
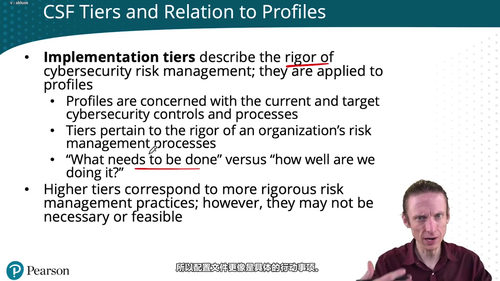
配置文件部分会教你如何根据企业的业务目标、法规要求、风险偏好来定制专属的"安全蓝图"。你可以把当前状态和目标状态画在同一张图上,差距在哪里一目了然,这对于向管理层汇报和争取资源非常有帮助。实施层级部分则帮你评估组织的安全实践水平,从"被动响应"到"自适应"一共分为四级,每一级都有明确的判断标准,方便你和同行对标。
除此之外,课程还会介绍CSF与ISO 27001、COBIT、NIST SP 800-53等其他主流安全框架之间的关系。理解这些框架之间的异同,对于那些需要同时满足多种合规要求的企业来说非常实用,也能避免你在做体系整合时把事情搞乱。
五、谁适合学这门课
如果你是安全顾问、合规经理,或者刚接手一个企业的网络安全建设项目,这门课会非常对口。它也适合那些准备考取NIST相关认证的人,或者是想从纯技术岗转型做安全管理的人。课程本身不需要你事先具备很深的安全背景,只要你对网络安全有兴趣、愿意系统地了解一个国际公认的框架,就能跟上节奏。
整个课程除了四个正课之外,还配有一个导读视频和一个总结视频,帮助你在开始之前快速了解课程的安排,在结束之后回顾要点。三个小时左右的投入,换来的是一套完整的、可操作的知识体系。学完之后,你能够清晰地描述CSF的结构和价值,能够在组织内部主导框架的落地工作,也能用这套语言和工具与管理层、同行进行专业对话。
网络安全已经不再是某几个人的事,它正在变成每个组织都需要面对的课题。掌握一套成熟的方法论,比记住零散的技术细节更有长期价值。这门课不会教你某个具体漏洞怎么修,但它会告诉你一个组织应该怎样系统性地建立和提升自己的网络安全能力。这种能力,是越往上走越需要的东西。