资源介绍
视频数量:22个
总时长:2小时25分
课程介绍:
多云身份管理进阶实战——AWS与Azure平台运维
想象一下这个场景:你的公司同时上了两家云——AWS跑核心业务,Azure做办公协同。财务总监在AWS里看不到自己该看的账单,销售总监在Azure里申请一台虚拟机要走三天的审批。IT部门每天都在救火,有人登不上AWS,有人Azure账号莫名其妙被锁定。这时候你会发现,真正卡住多云战略落地的,从来不是服务器性能或网络带宽,而是身份管理这件看起来不起眼、实则牵一发而动全身的事。
这门课就是冲着这些问题去的。课程共二十二节视频,总时长两个半小时左右,讲的是如何在AWS和Azure两大平台上,把身份与访问管理这件事从混乱推到有序。全程以生产环境风格的实操为主线,每讲完一个概念,紧接着就跟着动手做一遍,学完就能直接在工作中用上。
一、AWS基础打底:
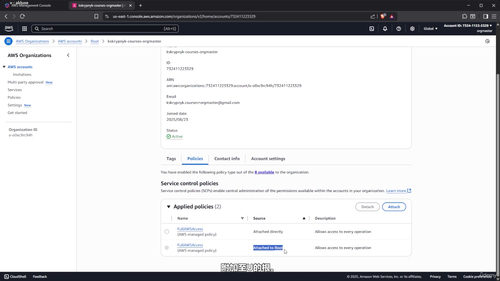
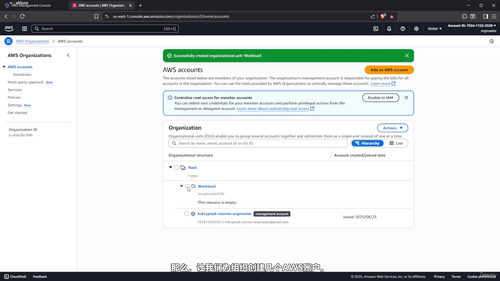
课程不会假设你已经熟悉AWS,所以一开始会带你认识区域和可用区的概念,弄清楚AWS账户该怎么创建才安全。紧接着进入重头戏——IAM本地用户的创建与保护,这一步看着基础,但很多安全事件恰恰出在初始账户配置不够严谨上。之后会讲到AWS Organizations的组织单元划分逻辑,以及服务控制策略(SCP)的实操用法。SCP这个工具就像公司里的硬性红线,哪怕某个管理员账号本身有权限,SCP也能从组织层面拦住他不该做的操作。课程里会演示如何写一条SCP,拒绝在特定区域创建资源,比如只允许在法兰克福和美中一区跑EC2,其他区域一律拒绝,这套配置思路在合规审计场景中非常实用。
二、Azure基础搭建:
转场到Azure时,课程会先帮你做一次AWS到Azure的概念映射——租户对应AWS的什么、订阅是什么、资源组怎么用、Entra ID又是什么。对于从AWS转过来的同学来说,这一段特别友好,因为很多概念相通,只是叫法不同。Azure的Entra ID和AWS的IAM在角色定位上很接近,但管理逻辑更贴近微软生态,和Microsoft 365深度集成,企业里用起来非常自然。这部分会带着你创建Azure账户、启用P1试用许可、配置管理员账号,再把普通用户和组一步步搭起来,为后面的联邦打好基础。
三、SAML身份联邦打通壁垒:
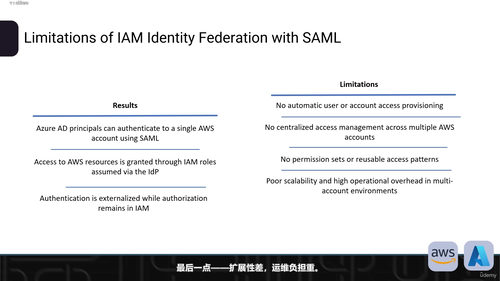
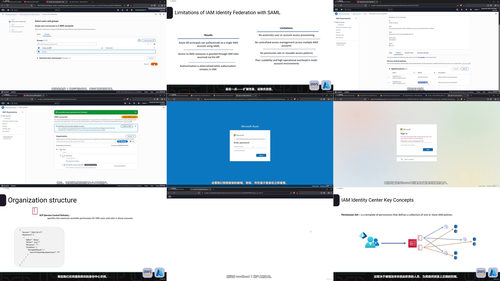
两边基础设施都准备好之后,真正的问题才浮出水面——怎么让员工用一套账号同时登录两个平台?这就要靠SAML身份联邦。课程会演示如何把Azure配置成身份源,让AWS信任Azure的用户体系,用户在Azure登录一次就能直接跳转AWS控制台。但课程也不会回避这种方案的局限:用户权限在两边还是割裂的,管理员要分别维护,这也是为什么要引出下一章的原因。
四、IAM Identity Center精细管控:
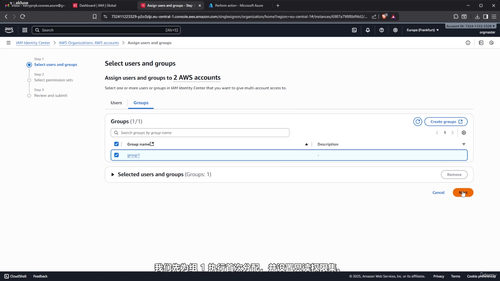
这一章是整门课的技术核心。IAM Identity Center可以理解为AWS版的统一身份中枢,配合SCIM自动同步协议,能把Azure里的用户和组实时同步到AWS,再通过权限集分配具体能做什么。课程会演示权限集的创建与分配流程,还会讲到ABAC(基于属性的访问控制)这种更精细的授权方式。相比传统的RBAC(基于角色),ABAC能根据用户的部门、岗位、项目标签等属性动态判断权限,灵活度高出不少,特别适合组织架构经常变动的公司。比如销售部新来了一个欧洲区的员工,ABAC能自动给他开通欧洲区资源的访问权限,而不用管理员手动调整。
五、日志审计与监控收尾:
身份管理做得再严密,也需要一双眼睛盯着。最后一章会讲日志和监控的配置,包括CloudTrail怎么记录谁在什么时间做了什么操作,异常登录如何告警,审计报表怎么出。学完这部分,你才算把身份管理的闭环真正跑通,而不是只搭了半截架子。
适合人群也比较明确:正在做多云架构或正在往多云迁移的运维工程师和云架构师;负责公司身份安全或合规审计的技术负责人;以及已经熟悉一种云平台、想横向拓展到另一家的工程师。如果你已经在用Azure AD但还没搞清楚SCIM怎么配,或者你写过SCP但不确定自己的策略是否真正生效,这门课都能给你一个清晰的答案。
学完之后,你掌握的不会只是几个操作步骤,而是一套跨云身份治理的完整思路——从底层的账户安全,到中层的联邦同步,再到上层的细粒度授权,最后到审计闭环,每个环节都亲手做过一遍,知道坑在哪里、怎么避。这门课不会把你包装成认证专家,但它能让你在面对多云身份问题时,心里有底,动手有方。