资源介绍
视频数量:20个
总时长:2小时42分
课程介绍:
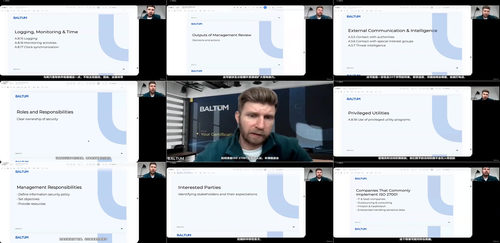
ISO 27001信息安全管理体系入门精讲
你刚拿到一份招标文件,甲方在技术要求里写了一行字:"需通过ISO 27001认证"。你愣了一下,脑子里冒出几个问题:这东西到底是个啥?公司从来没搞过,从零开始来得及吗?费用高不高?流程复杂不复杂?
或者你是公司安全部门的新人,老板丢给你一份厚厚的标准文档,你翻了两页就放下来——术语太多,逻辑绕,完全不知道从哪里下手。
又或者你做IT做了好几年,最近频繁听到"信息安全管理体系"这个词出现在客户合同和招聘要求里,感觉不弄明白就有点跟不上形势了。
如果你正面临上面任何一种处境,这门课就是给你准备的。
这是一门专门为零基础设计的ISO 27001入门课,总共20节课,时长约两个半小时出头。课程的讲解者卡里洛在开篇就讲明了课程的定位:把ISO 27001这套标准掰开揉碎,用最日常的语言讲清楚,不堆理论,不讲废话,让你听懂标准在说什么、为什么这么要求,以及拿到证书之前你需要做哪些准备。
下面说说课程具体讲什么。
一、入门篇:建立基本认知
前两节属于铺垫部分。第一节课是欢迎和课程总览,让你了解整个学习路径和预期。第二节课"课程概览"会帮你建立一个全景视角,知道ISO 27001到底涵盖哪些领域、整个学习旅程会经过哪些阶段。
接下来五节课是核心概念讲解,逐一回答新手最常碰到的几个根本性问题。
什么是ISO/IEC 27001?这一讲会从标准的来历讲起,告诉你它是由国际标准化组织发布的、专门针对信息安全管理体系的一套全球通行标准。你会了解到它的适用范围、它的权威性,以及为什么各行各业都在引用它。
什么是ISMS?信息安全管理体系听起来很抽象,这节课会把这个概念具象化。它不是一套软件,不是一份文档,而是一套完整的、覆盖人、流程、技术三个维度的管理框架。课程会用具体的例子说明ISMS如何在组织里落地运作。
谁需要ISO 27001?这一讲会帮你判断你的组织是否需要这套标准。从甲方客户要求到行业监管要求,从提升内部安全水平到增强市场竞争力,课程会列举真实的适用场景,告诉你什么类型的组织最需要它。
认证和合规有什么区别?很多人会把这两个概念混为一谈。这一节会清楚地告诉你,通过认证意味着什么,仅做合规审计又意味着什么,两者对企业的影响有什么不同。
ISO 27001生命周期讲解。最后这一节会带你走完一个完整的实施周期,从立项、风险评估、控制措施部署、内部审核,到最终认证和后续维护,让你对整个流程有清晰的时间线概念。
二、标准条款篇:逐条理解ISO 27001的主干
第三个章节是整个课程的重头戏,逐条解读ISO 27001标准正文的核心条款。这部分共七节课,对应标准从第4条款到第10条款的内容。
第4条款讲的是组织环境。你需要先弄清楚自己的组织处在什么样的内外部环境中,有哪些利益相关方,他们的期望是什么,以及ISMS的边界要划在哪里。听起来很务虚,但这一条款是后续所有工作的基础。
第5条款讲的是领导力。标准明确要求,最高管理层不能把信息安全甩给IT部门就完事了。这一节会讲清楚管理层需要做什么、如何体现承诺、如何分配职责和权限。
第6条款是规划。这一节特别关键,因为ISO 27001采用的是基于风险的方法。你会学到如何识别风险、如何分析风险、如何评估风险等级,以及如何制定风险处置计划。课程会强调一个核心思路:不是所有组织都必须用同一套控制措施,而是要根据自身情况选择最合适的方式。
第7条款是支持。兵马未动,粮草先行。这一条款讨论的是资源保障问题,包括人员配置、预算安排、知识储备、文档记录等。课程会告诉你,组织需要明确信息安全岗位的核心能力要求,确保合适的人在合适的岗位上。
第8条款是运行。规划做得再好,最终要在日常运营中落地。这一节会讲控制措施的执行流程、变更管理、风险处置计划的实际推进,以及如何处理突发事件。
第9条款是绩效评价。你怎么知道信息安全工作做得好不好?这一节讲的是监测、测量、分析和评估的方法,包括内部审核和管理评审。简单说,就是要有一套机制来"打分"。
第10条款是改进。最后一个条款讲持续改进。任何问题发现之后要纠正,纠正之后要预防再犯,整个体系要在循环中不断提升。
三、附录A控制措施篇:落到实处的安全控制
最后一个章节聚焦在标准的附录A,也就是具体的控制措施清单。这是很多人拿到标准后最头疼的部分——密密麻麻的控制项,不知道哪些和自己有关。
课程会按照四个主题把它们分类讲清楚。
A5组织控制。这一类控制涉及安全相关的组织架构、角色职责、信息安全事件管理、信息分类、访问控制策略等。主要回答"组织层面怎么管"的问题。
A6人员控制。再好的制度也要人来执行。这一类关注的是人员的安全管理,包括入职安全审查、安全意识培训、离职流程、奖惩机制等。
A7物理控制。这一类关注的是物理层面的安全,比如办公场所的访问控制、设备安全、环境威胁防护等。虽然数字时代很多资产都在云上,但物理安全依然不可忽视。
A8技术控制。这一类是大家最熟悉的领域,包括加密、访问权限管理、恶意软件防护、网络安全、备份恢复等。
最后一节"全景视图"会帮你把所有控制项串联起来,形成一个完整的防御体系认知。
四、这门课适合谁
如果你是刚接到公司信息安全建设任务的新人,完全没有头绪,这门课能帮你快速建立完整的知识框架。
如果你是安全、IT或合规领域的老员工,但从来没有系统学习过ISO 27001,这门课能帮你补齐体系化认知。
如果你的公司正在筹备ISO 27001认证项目,需要给团队做内部培训,这门课的内容也可以直接用作参考资料。
如果你只是出于职业发展考虑,想了解一下这个领域在讲什么,两个半小时的投入性价比非常高。
五、学完之后你会得到什么
完成这门课程后,你会对ISO 27001有一个清晰、完整的认识。你能说出标准的核心条款是什么、能解释ISMS的基本逻辑、能区分认证和合规的差异、能描述ISO 27001的实施生命周期、能理解附录A四大类控制措施的作用。
更重要的是,你会知道在实际工作中从哪里入手,而不再面对一份标准文档时手足无措。
信息安全是一个持续演进的领域,ISO 27001也在不断更新。这门课基于2026版标准编写,内容紧跟最新变化。两个半小时,换一个清晰的起点。