资源介绍
视频数量:40个
总时长:4小时18分
课程介绍:
微软Intune设备管理与苹果设备管控实战
公司里既有Windows笔记本,又有MacBook,还有员工自带的iPhone和安卓手机。IT管理员每天疲于奔命——一台台手动配置、手动装软件、手动排查问题,远程办公让局面更加混乱。这不是某个小公司的特例,而是当下绝大多数企业IT部门的真实困境。传统的域加入加组策略那一套,在员工分散各地、设备五花八门的今天,越来越力不从心。
如果你正为这些问题头疼,或者你是一名MSP(托管服务提供商)的技术负责人,想把客户的设备管理做得更高效、更安全,这门课就是为你准备的。
一、为什么是Intune
微软的Intune是当前业界应用最广泛的云端设备管理解决方案之一,属于Microsoft 365生态的一部分,能跟Entra ID(原Azure AD)及微软安全产品无缝配合。相比传统的本地管理方式,Intune让管理员可以随时随地对全球各地的设备进行配置、部署应用、推送策略,不用再依赖VPN连回公司。
讲师Nick是一位微软MVP,过去五年一直在运营YouTube频道T-365,专门做IT管理内容。这门课里,他会带你从零开始,搞清楚Intune到底是什么、能解决什么问题,以及它在微软产品体系里的位置。
二、搭建你的实验环境
学技术最怕"看着会了,上手就废"。课程一开始就教你注册Azure试用账号、申请Business Premium试用、开通Intune试用权限,搭好演示环境。后面所有操作,你都可以亲手跟着做。
三、设备注册
这是核心基础。课程先讲清MDM(移动设备管理)和MAM(移动应用管理)的区别——前者管整台设备,后者只管单个应用和数据,两者各有适用场景。
Windows设备的注册方式有多种,课程会逐一演示,还附带通过组策略注册、通过RMM工具注册等彩蛋内容。
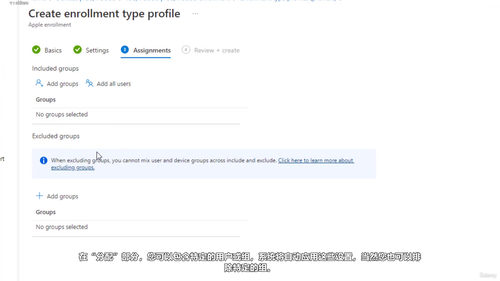
苹果设备的注册更特殊。课程介绍苹果公司自家的两个管理平台——Apple Business Manager(企业用)和Apple School Manager(学校用)。这两个平台可跟Intune打通,实现批量自动注册,思路跟Windows Autopilot很像——硬件供应商把设备信息推给苹果管理员门户,再同步到Intune,新设备开箱即用就已配置好。除此之外,还有通过公司门户手动注册、通过Apple Configurator直接注册等方式,课程都会讲到。
四、苹果设备管理专项
考虑到企业里苹果设备越来越多,课程用一整节深入讲解。
内容包括:在Apple Business Manager里注册你的组织、配置跟Azure AD的联合认证、设置目录同步、申请和配置苹果MDM推送证书、实现苹果自动设备注册(ADE)、处理iOS用户注册等。
特别是MDM推送证书这个环节,很多新手第一次配置容易出错,证书过期了也不知道怎么续期,课程会把这块讲清楚。
五、设备配置与脚本执行
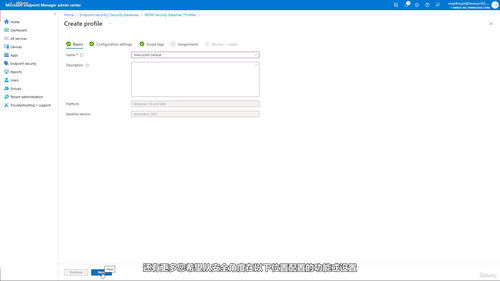
设备注册进来后,下一步就是配置。课程教你部署配置配置文件(Configuration Profiles)、通过PowerShell脚本批量操作、应用安全基线(Security Baselines)。
安全基线是微软针对不同操作系统预设的安全策略模板,覆盖密码强度、防火墙设置、BitLocker加密等。直接套用基线,再根据公司实际微调,是一条快速上手的捷径。
六、应用部署
不管管多少设备,都要解决"怎么把软件装上去"的问题。课程演示如何通过Intune部署微软商店应用、Office 365应用、以及iOS和安卓应用。还附带彩蛋,教你如何部署Datto RMM这类第三方管理工具。
七、移动应用管理策略(MAM)
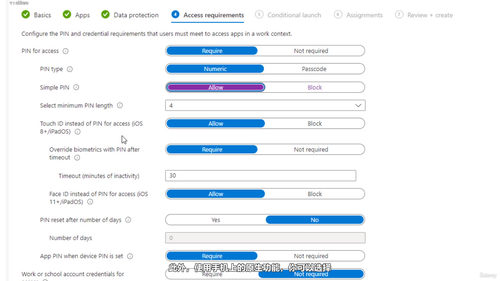
有些场景下,你不想管员工整台手机,只想保护公司数据。比如员工用自己手机访问公司邮件,这时就用得到MAM策略。
课程讲清MAM策略原理,然后分别演示iOS和安卓平台的策略配置。配置完成后,公司的邮件附件、OneDrive文件等数据就被保护起来,即使手机丢了也不会泄露。
八、Windows Autopilot
Autopilot是微软主推的新设备部署方式。核心思路是:设备出厂时,硬件厂商把硬件ID上传到云端,IT管理员预先在云端配好所有策略。员工首次开机登录公司账号后,设备自动按策略配置好,只需按提示操作几步就能开始工作。
课程演示Autopilot的配置过程,包括如何上传设备硬件ID。
九、更新管理
设备管好了,还得保证系统和软件及时更新。课程教你配置Windows更新环(Update Rings)——分批推送更新,让一部分设备先更新,验证没问题后再推给全部,避免一次更新把所有电脑都搞坏。
还会讲到Windows Autopatch(微软的自动化补丁管理服务),以及macOS更新管理。
十、合规策略与条件访问
这是课程的进阶部分,也是当前企业安全最关心的话题。
课程教你配置设备合规策略——比如要求设备必须开启BitLocker、必须装特定版本杀毒软件、密码满足一定复杂度等。不满足合规的设备会被标记。
然后是条件访问策略。零信任的核心思想是"永不信任,始终验证"。条件访问策略基于用户位置、设备状态、应用敏感性等因素,动态决定是否允许访问。比如一台没开磁盘加密的设备访问公司邮件会被拒绝;来自异常地理位置的登录请求会被要求额外验证。
学完这块,你就能搭建出基于零信任理念的现代安全体系。
十一、彩蛋与拓展
课程最后准备了Windows Autopilot的混合域加入方案——既享受Autopilot的开箱即用体验,又能把设备加入传统Active Directory域,适合正从传统架构向现代架构过渡的公司。
适合谁来学
如果你是企业IT管理员,正为设备管理效率头疼,想从传统域控加组策略模式转向云端管理方案,这门课适合你。
如果你是MSP的技术人员,想给客户提供更高效的设备管理服务,这门课能帮你建立完整知识体系。
如果你是刚入行的IT新人,想找一份跟微软生态相关的工作,学完这门课能帮你建立扎实的Intune操作基础。
讲师Nick在YouTube频道T-365上做了五年IT管理内容,讲解风格注重实操,跟着做就能学会。这门课虽只有四个多小时,但内容紧凑,几乎每节都是实操演示,没有废话。
学完之后,你对Intune会有全面认识,从设备注册到合规策略,每个环节都能上手操作。给自家公司管理设备也好,给客户做托管也好,你都能应对自如。